- Gefährliches Windows: Google wird Windows-Frei
- Vorsicht, Virus! Rombertik-Trojaner legt PC lahm!
- Ab heute bei Aldi: Medion LifeTab S10346 + Motorola Moto G2
- Erneut XSS-Sicherheitslücke in Wordpress - Zahlreiche Webseiten in Gefahr
- Ab heute bei Aldi: Medion LifeTab S10346 + Motorola Moto G2
- Erneut XSS-Sicherheitslücke in WordPress – Zahlreiche Webseiten in Gefahr

Neue Sicherheitslücke in WordPress – So bekämpft man sie!
Computerhilfen » News » Neue Sicherheitslücke in Wordpress - So bekämpft man sie!
07.05.2015, 17:11 Uhr (1666x gelesen)
In der Blog- und CMS-Software WordPress ist eine weitere, gefährliche „Cross-Site-Scripting“ Lücke entdeckt worden: Angreifer sollen über die Sicherheitslücke gefährlichen Javascript-Code einschleusen können und Zugriff auf das Admin-Interface bekommen, wenn der aktuell angemeldete User ebenfalls Admin-Rechte hatte. Die gefährliche Sicherheitslücke befindet sich in einer Datei in dem automatisch mitgelieferten Theme „Twenty Fifteen“ – zusätzlich auch noch in der Plugindatei „Jetpack“.
Wer das beiliegende Standard-Theme ausgewählt hat oder das Plugin aktiviert hat, ist für die Cross-Site-Scripting“ (XSS)-Lücke anfällig und sollte schnell handeln, so der Sicherheitsforscher David Dede. Sowohl das Theme als auch das Plugin enthalten einen Ordner „genericons“, in dem sich die Datei „example.html“ befindet: Laut David Dede reicht es bereits aus, diese Beispieldatei aus dem Ordner zu löschen, um sein WordPress-System zumindest gegen die aktuelle Sicherheitslücke abzusichern.
Zusätzlich sollte man sein WordPress auf die aktuelle Version 4.2.2 aktualisieren, da in älteren Versionen noch weitere Sicherheitslücken gefunden wurden, die mit der aktuellen Version Ende April geschlossen wurden. Ein Update des WordPress-Systems lässt sich direkt aus dem Admin-Bereich durchführen, indem man auf den Hinweis zum Versions-Update oben auf jeder Seite im Admin-Bereich klickt:
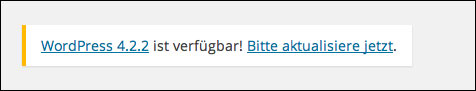
Betroffen von der aktuellen Sicherheitslücke sind sehr viele Webseiten: Alleine das Jetpack-Plugin soll laut Dede über eine Million Nutzer haben. Neben dem ebenfalls betroffenen Standard-Theme, das mit jeder neuen WordPress-Installation ausgeliefert sind, könnten noch deutlich mehr, bisher nicht entdeckte Plugins angreifbar sein: Alle Dateien, die das „genericons“-Paket mit der unsicheren example.html Datei benutzen, könnten potentiell angreifbar sein, solange die Datei nicht gelöscht wurde.
Letzte Computer News:
- Office + Adobe Suite kostenlos: Mit KI-Klonen von Word, Excel, Photoshop & Co.
- Windows Patchday: Über 1400 Sicherheitslücken in Windows und Office
- Kaspersky-Störung: Probleme mit VPN, My Kaspersky und dem Password Manager
- IONOS-Mail: "Einige E-Mails erreichen Sie seit Freitag nicht" – strengerer Spamfilter
- Prime Deal Days 2026: Schnäppchen-Tage im Oktober
Mehr Tipps zu Neue Sicherheitslücke in Wordpress - So bekämpft man sie!
Microsoft hat eine neuerliche Sicherheitslücke im Internet Explorer bestätigt, durch die ein ...
Erst vor wenigen Tagen ist das Update auf die neue Firefox Version 3.5.1 erschienen, dass eine...
Microsoft warnt vor einer neuen, gefährlichen Sicherheits-Lücke in Windows, über die fremder...
- Fritzbox-Firmware-7-57-und-7-31-von-AVM-dichten-Sicherheitsluecke-ab
https://www.heise.de/news/Fritzbox-Firmware-7-57-und-7-31-von-AVM-dichten-Sicherheitsluecke-ab-92947...
Sept.-22 : kritische-sicherheitsluecke-bei-chrome-browserhttps://www.t-online.de/digital/internet-sicherheit/sicherheit/id_100048518/google-warnt-kritische-s...
- Forum mit WordPress?
Hi, ich bräuchte einmal eure Hilfe bei einer Webseite die ich aktuell mache. Und zwar erstelle ich ...
Wordpress Funktion get_header_image()Hallo, ich habe eine Frage zur Funktion get_header_image() in Wordpress.Kann diese Funktion au...
- WordPress Schutz-Plugins
Anbei meine WordPress Schutz-Plugins, die ich für neue WordPress Installationen empfehle (oder zum ...
Neue Sicherheitslücke in Wordpress - So bekämpft man sie!