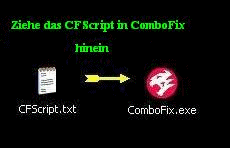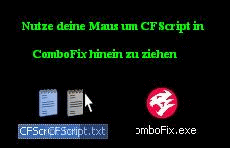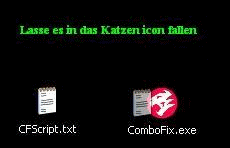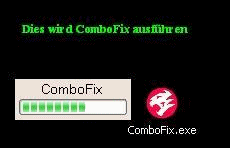
Was die Zeilen in den Logfiles bedeuten, werde und darf ich hier nich erläutern. Das ist interna.
Zu Avira. Was zeigt dir an, das avira nicht aktiviert ist. Avira selbst oder das doofe sicherheitsding von MS?
Weil starten müsste es laut den Logfiles.
Firefox neu zu installieren, wäre einmal einen Versuch wert.
Die Malware ist weg. Zugangsdaten ändern wäre anzuraten.
Externe Medien nach Infektion checken
Der wesentliche Trick bei der Desinfizierung der externen Laufwerke und Sticks besteht darin, dass sie richtig angeschlossen werden müssen. Auf ihnen ist (falls infiziert) eine Datei autorun.inf gespeichert, in der ein Befehl steht, der beim Anschluss ausgeführt wird. Der startet normalerweise eine Datei von dem externen Laufwerk.
Dieser Autorun-Mechanismus wird unterdrückt, wenn Du beim Anschließen des Laufwerks die Shift-Taste (auf Deutsch: die Umschalttaste für die Großbuchstaben) gedrückt hälst. Ich empfehle, dass zur Gewohnheit zu machen. Funktioniert auch beim Einlegen von CDs/DVDs und kann dort schon mal die Installation eines Rootkitkopierschutzes verhindern. Autorun lässt sich in Windows auch deaktivieren: Schau mal hier. Dann brauchst Du nicht ans Tastedrücken denken.
Jedes externe Laufwerk nacheinander anschließen (mit Shift). Wenn infiziert gibt es dort im Hauptverzeichnis eine autorun.inf. Ist eventuell versteckt, kann aber mit den Exploreroptionen von hier sichtbar gemacht werden. Die autorun.inf im Editor öffnen. Da steht drin, was ausgeführt werden soll. Diese ausführbare Datei (meist mit den Endungen .vbs oder .exe) auf dem Laufwerk suchen und löschen, danach die autorun.inf ebenfalls löschen.
Anleitungen: XP Pro - XP Home - Vista (deutsch) - Vista (english).
Anschließend die externen Medien mit mindestens zwei Online-Scannern aus dieser Anleitung durchchecken lassen.
schritt 1
Combofix deinstallieren
Bitte vor der folgenden Aktion wieder temporär Antivirus-Programm, evtl. vorhandenes Skript-Blocking (Norton) und Anti-Malware Programme deaktivieren.
Start => Ausführen (bei Vista (Windows-Taste + R) => dort reinschreiben ComboFix.exe /Uninstall => Enter drücken - damit wird Combofix komplett entfernt und der Cache der Systemwiederherstellung geleert, damit auch daraus die Schädlinge verschwinden. Es wird ein neuer Systemwiederherstellungspunkt erstellt. Gleichzeitig setzt Combofix die Zeiteinstellungen wieder auf die Ursprungseinstellungen, und setzt die Systemeinstellungen wieder so zurück, dass Dateierweiterungen und Systemdateien versteckt sind, was Du bei Bedarf im Explorer unter Extras => Ordneroptionen aber wieder ändern bzw. Deinen persönlichen Vorlieben entsprechend anpassen kannst.
schritt 2
Starte OTL
Klicke rechts oben auf den CleanUp Button. Dies wird einige der Tools entfernen, die wir benötigt haben. Sollten denoch welche bestehen bleiben, bitte manuell entfernen.
schritt 3
Poste mir bitte eine aktuelle HJT Logfile